UD-LTA
4G/LTE 対応 Wi-Fi ルーター
UD-LTA
詳細ガイド
4G/LTE 対応 Wi-Fi ルーター UD-LTA の使い方について説明しています。
lightbulb参考
左上の[マニュアル内検索]もご利用ください
このガイド内の用語を指定して検索することができます。
ピックアップ
▶ 設定画面を開く
4G/LTE 対応 Wi-Fi ルーター UD-LTA の使い方について説明しています。
このガイド内の用語を指定して検索することができます。
▶ 設定画面を開く
本製品および本書について説明します。
本製品は、固定回線または 4G(LTE)回線をインターネット回線として利用できるWi-Fi ルーターです。
固定回線をご利用いただけない環境や、固定回線が何らかの要因でつながらなくなった場合などに、SIM を挿入してインターネットをご利用いただくことができます。
本書の主な役割は、本製品の機能特性および主な用途をお分かりいただくとともに、本製品の設置、展開、設定作業の各方法をご理解いただき、ご使用中の一般的な不具合の対処方法を習得していただけるようにすることです。
本製品の添付品は以下の通りです。
弊社 Web サイトにある本製品のサポートライブラリページでご確認いただけます。
動作環境・仕様については、弊社 Web ページをご確認ください。
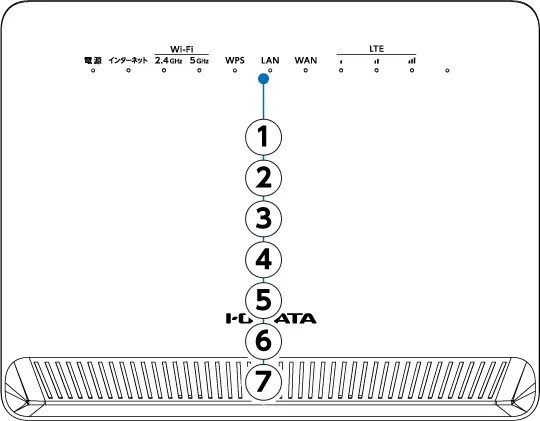
電源の状態を示します。
| ランプ | 状態 |
|---|---|
| 点灯 | 電源オン |
| 点滅 | 起動中 |
| 消灯 | 電源オフ |
インターネット接続状況を示します。
| ランプ | 状態 |
|---|---|
| 点灯 | インターネット接続中 |
| 点滅 | LTE 回線接続中 |
| 消灯 | インターネット未接続 |
各 Wi-Fi の状況を示します。
| ランプ | 状態 |
|---|---|
| 点灯 | 対応するWi-Fi 有効 |
| 消灯 | 対応するWi-Fi 無効 |
WPSの動作状況を示します。
| ランプ | 状態 |
|---|---|
| 点灯 | WPS 成功(2 秒間点灯) |
| 点滅 | WPS接続設定中 |
| 消灯 | WPS 動作なし |
LANポートへの接続状況を示します。
| ランプ | 状態 |
|---|---|
| 点灯 | LANポートへの接続あり |
| 消灯 | LANポートへの接続なし |
WANポートへの接続状況を示します。
(LAN4/WANポートが「WAN」になっている場合)
| ランプ | 状態 |
|---|---|
| 点灯 | WANポートへの接続あり |
| 消灯 | WANポートへの接続なし |
SIM によるLTE 接続の状態を示します。
| ランプ | 状態 |
|---|---|
| 点灯 | LTE接続あり 点灯するランプの数が多いほど、電波強度が強い |
| 消灯 | LTE 接続なし |
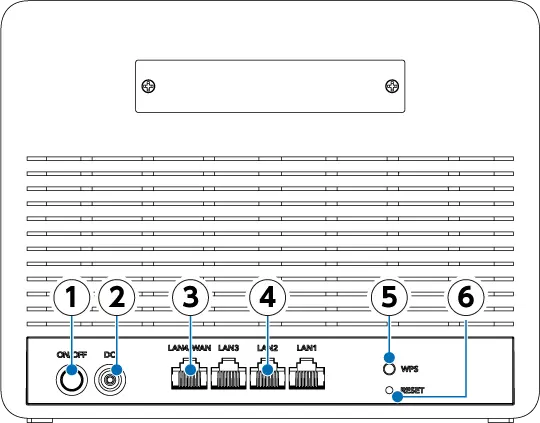
本製品の電源をオン/オフします。
添付の ACアダプターをつなぎます。
LANポートまたはWANポートとして設定で切り替えて使います。
切り替えは[詳細設定]→[ネットワーク]→[LAN/WANスイッチ]を開き、[WAN への切り替え]をクリックしてください。
ネットワーク機器とつなぎます。
短押しすると、WPS接続を開始します。
WPS接続は約2分継続します。
3 秒間押すと、本製品を購入時の設定に戻します。

本製品に nanoSIM カードをセットします。
1) 本製品及び本書は株式会社アイ・オー・データ機器の著作物です。したがって、本製品及び本書の一部または全部を無断で複製、複写、転載、改変することは法律で禁じられています。
2) 本製品は、医療機器、原子力設備や機器、航空宇宙機器、輸送設備や機器、兵器システムなどの人命に関る設備や機器、及び海底中継器、宇宙衛星などの高度な信頼性を必要とする設備や機器としての使用またはこれらに組み込んでの使用は意図されておりません。これら、設備や機器、制御システムなどに本製品を使用され、本製品の故障により、人身事故、火災事故、社会的な損害などが生じても、弊社ではいかなる責任も負いかねます。設備や機器、制御システムなどにおいて、冗長設計、火災延焼対策設計、誤動作防止設計など、安全設計に万全を期されるようご注意願います。
3) 本製品は日本国内仕様です。本製品を日本国外で使用された場合、弊社は一切の責任を負いかねます。また、弊社は本製品に関し、日本国外への技術サポート、及びアフターサービス等を行っておりませんので、予めご了承ください。(This product is for use only in Japan. We bear no responsibility for any damages or losses arising from use of , or inability to use, this product outside Japan and provide no technical support or after-service for this product outside Japan.)
4) 本製品を運用した結果の他への影響については、上記にかかわらず責任は負いかねますのでご了承ください。
記載されている会社名、製品名等は一般に各社の商標または登録商標です。
本製品には、GNU General Public License Version2. June 1991 に基づいた、ソフトウェアが含まれています。変更済みGPL 対象モジュール、GNU General Public License、及びその配布に関する条項については、以下のWeb ページをご確認ください。
http://www.gnu.org/licenses/old-licenses/gpl-2.0.html
これらのソースコードで配布されるソフトウェアについては、弊社ならびにソフトウェアの著作者は一切のサポートの責を負いませんのでご了承ください。
(お客様の権利(プライバシー保護)に関する重要な事項です!)
無線 LAN では、LAN ケーブルを使用する代わりに、電波を利用してパソコン等と無線アクセスポイント間で情報のやり取りをおこなうため、電波の届く範囲であれば自由に LAN 接続が可能であるという利点があります。
その反面、電波はある範囲内であれば障害物(壁等)を越えてすべての場所に届くため、セキュリティに関する設定をおこなっていない場合、以下のような問題が発生する可能性があります。
悪意ある第三者が、電波を故意に傍受し、
等の通信内容を盗み見られる可能性があります。
悪意ある第三者が、無断で個人や会社内のネットワークへアクセスし、
などの行為をされてしまう可能性があります。
本来、無線 LAN アダプターや無線アクセスポイントは、これらの問題に対応するためのセキュリティの仕組みを持っていますので、無線 LAN 製品のセキュリティに関する設定をおこなって製品を使用することで、その問題が発生する可能性は少なくなります。
当社の無線 LAN 製品は出荷時状態ではセキュリティに関する設定がされていますが、無線 LANの仕様上、特殊な方法によりセキュリティ設定が破られることもあり得ますので、ご理解の上、ご使用ください。セキュリティの設定などについてお客様ご自分で対処できない場合には、弊社サポートセンターまでお問い合わせください。当社では、お客様がセキュリティの設定をおこなわないで使用した場合の問題を充分理解した上で、お客様自身の判断と責任においてセキュリティに関する設定をおこない、製品を使用することをお奨めします。
※ セキュリティ対策を施さず、あるいは、無線LANの仕様上やむを得ない事情によりセキュリティの問題が発生してしまった場合、株式会社アイ・オー・データ機器は、これによって生じた損害に対する責任を負いかねます。
本製品の底面にある図を参考に、nanoSIM カードをセットします。

添付の ACアダプターで、本製品のDC 端子と電源コンセントを接続する

電源ボタンを押す
押し込んだ状態で電源がオンになります。

SIM カードが自動認識されたら、インターネットランプと LTE ランプが点灯します。
これらが点灯しない場合、セットした SIM カードは APNの設定を手動でする必要があります。
初回設定で「APNプロファイル」を[手動]にして APNの情報を入力してください。
本製品と設定用パソコンをネットワークでつなぎます。
つなぎ方は 2 つあります。
本製品の LANポートと設定用パソコンの LANポートを添付の LAN ケーブルでつなぎます。

本製品の Wi-Fi に設定用パソコンをつなぎます。
Wi-Fi の情報は本製品背面のシールに記載しています。

設定用パソコンで Web ブラウザーを開く
http://192.168.10.1/ にアクセスする
⇒ 本製品の設定画面が開きます。
パスワードを設定する
※ パスワードは類推されにくい複雑なものに設定することをおすすめします。

[次へ]をクリックする

APN について設定する

特に設定は必要ありません。そのまま[次へ]をクリックしてください。
Wi-Fi について設定し、[次へ]をクリックする
無線を参照

セキュリティの観点から、それぞれ既定値から変更することをおすすめします。
特にパスワードについては、以下をご留意ください。
設定内容を確認し、[保存 & 適用]をクリックする

[詳細設定]→[ネットワーク]→[LAN/WANスイッチ]を開き、[WAN への切り替え]をクリックしてください。
その後、LAN4/WANポートに固定回線への LAN ケーブルをつないでください。
インターネットに接続されると、インターネットランプが点灯します。
設定用パソコンで Web ブラウザーを開く
http://192.168.10.1/ にアクセスする
⇒ 本製品の設定画面が開きます。
パスワードを入力し、[ログイン]をクリックする

トップ画面が開く


本製品のステータスを表示します。
詳細をクリックすると、さらに詳しい情報を表示します。
(ステータスが×の場合は、関連する設定画面を表示します)
またクライアントの通信状況をグラフで表示します。
Wi-Fi、有線に接続しているクライアントの台数を表示します。
Wi-Fi、有線に接続しているクライアントの台数を表示します。
本製品につながっているクライアントの詳細を表示します。
ネットワーク:無効にすると、そのクライアントはインターネットに接続できなくなります。
操作:ホスト名(デバイス名)を変更します。
4G ステータスを表示します。
[一般設定]→[4G]と同じ設定ができます。
※ 本項目は LAN/WANスイッチで WAN にしている場合にだけ表示します。
WANステータスを表示します。
[一般設定]→[WAN モード]と同じ設定ができます。
LANステータスを表示します。
[詳細設定]→[LAN]と同じ設定ができます。
2.4GHz の Wi-Fiステータスを表示します。
[一般設定]→[無線]と同じ設定ができます。
5GHz の Wi-Fiステータスを表示します。
[一般設定]→[無線]と同じ設定ができます。
DHCP 設定のステータスを表示します。
DHCP で IPアドレスを割り振ったクライアントを表示します。
[詳細設定]→[DHCPサーバー]と同じ設定ができます。
本製品のステータスを表示します。
本製品の統計情報を表示します。
現在本製品に接続しているクライアントと IP/MACバインディングに設定されているものを表示します。
本製品が現在使用している経路情報を表示します。
本製品のログを確認・ダウンロードできます。
[診断ツール]→[システムログ]と同じです。
初回設定のクイックセットアップを実行できます。
初回設定をするをご覧ください。

LTE(SIM)を使う場合は有効にします。
既定値 有効
データローミングを利用する場合は有効にします。
既定値 有効
接続する回線を設定します。
選択肢 4G のみ、3G のみ、自動
既定値 4G のみ
接続可能な通信事業者のネットワークを検出する方法を設定します。
選択肢 自動、手動
既定値 自動
APNの設定方法を設定します。
[手動]にした場合、ご契約の SIM カードの設定情報を入力してください。
選択肢 自動、手動
既定値 自動
データ通信を行う際に使用する通信プロトコルを設定します。
選択肢 IPv4、IPv4/IPv6
既定値 IPv4
MTU値を設定します。
既定値 1500
接続するLTE の帯域を固定したい場合は有効にします。
有効にすると、B1、B3、B8、B18、B19、B26、B41 の「LTE バンド」中から取捨選択できます。
既定値 無効
SIM の状態を表示します。

有効にすると SIM のデータ使用量を計測して「合計使用量」に表示します。
既定値 無効
月次データの開始日を設定します。
今月のデータ使用量の合計(目安)を表示します。
※ 実際のデータとは異なる場合があります。実際の使用量はご契約の SIM のサイトにてご確認ください。
合計使用量を手動で変更することができます。
既定値 無効
有効にすると、データ容量を設定できます。
設定したデータ容量に達すると通信を自動的に切断します。
既定値 無効

ATコマンドを入力して実行できます。
※ 本機能はサポート外です。

LTE(SIM)の設定を工場出荷時状態に戻します。

選んだ「プロトコル」によって画面が異なります。
接続タイプを選びます。選んだプロトコルにより設定内容が変わります。
既定値 DHCP(ダイナミック IP)
ホスト名を設定します。
既定値 UD-LTA
他の機器のMACアドレスを使って接続する場合に設定します。
MTU値を設定します。
既定値 1500

接続タイプを選びます。選んだプロトコルにより設定内容が変わります。
既定値 DHCP(ダイナミック IP)
ユーザー名を入力します。
パスワードを入力します。
他の機器のMACアドレスを使って接続する場合に設定します。
MTU値を設定します。
既定値 1454

接続タイプを選びます。選んだプロトコルにより設定内容が変わります。
既定値 DHCP(ダイナミック IP)
IPアドレスを設定します。
サブネットマスクを設定します。
デフォルトゲートウェイを設定します。
優先DNSを設定します。
代替DNSを設定します。
他の機器のMACアドレスを使って接続する場合に設定します。
MTU値を設定します。
既定値 1500

有効にすると SSID は 1 つだけ表示します。
2.4GHz と 5GHz を自動で切り替え、最適な接続を選びます。
既定値 無効

2.4GHz の Wi-Fiを利用する場合は有効にします。
既定値 有効
2.4GHz 帯の SSIDを設定します。
既定値 IODATA-******-2G(*は英数字)
暗号化方式を設定します。
選択肢 暗号化なし、WPA2-PSK、WPA2-PSK/WPA3-SAE、WPA3-SAE
既定値 WPA2-PSK/WPA3-SAE
Wi-Fi 接続時のパスワードを設定します。
クリックで下表の項目を表示します。
| モード | 2.4GHz 帯の出力モードを設定します。 選択肢 2.4GHz(802.11b+g+n)、2.4GHz(802.11b+g)、2.4GHz(802.11b) 既定値 2.4GHz(802.11b+g+n) |
| チャネル幅 | チャネル帯域を設定します。 選択肢 自動、20MHz、40MHz 既定値 自動 |
| チャネル | チャネルを固定したい場合は固定したい数値を設定します。 選択肢 自動、1~13 既定値 自動 |
| 電波出力 | 電波出力の強度を設定します。 選択肢 弱、中、強 既定値 強 |
| 最大ステーション | 同時に接続可能なクライアントの上限数を設定します。 |
| SSID 非通知 | SSIDを見えなくする場合は有効にします(ステルス SSID)。 |
| クライアントの分離 | 同じ無線ネットワークに接続されたクライアント同士の通信を禁止する場合は有効にします。 |

5GHz の Wi-Fiを利用する場合は有効にします。
既定値 有効
5GHz 帯の SSIDを設定します。
既定値 IODATA-******-5G(*は英数字)
暗号化方式を設定します。
選択肢 暗号化なし、WPA2-PSK、WPA2-PSK/WPA3-SAE、WPA3-SAE
既定値 WPA2-PSK/WPA3-SAE
Wi-Fi 接続時のパスワードを設定します。
クリックで下表の項目を表示します。
| モード | 5GHz 帯の出力モードを設定します。 選択肢 5GHz(802.11a+n+ac)、5GHz(802.11a+n)、5GHz(802.11a) 既定値 5GHz(802.11a+n+ac) |
| チャネル幅 | チャネル帯域を設定します。 選択肢 自動、20MHz、40MHz、80MHz 既定値 自動 |
| チャネル | チャネルを固定したい場合は固定したい数値を設定します。 選択肢 自動、36~144 既定値 自動 |
| 電波出力 | 電波出力の強度を設定します。 選択肢 弱、中、強 既定値 強 |
| 最大ステーション | 同時に接続可能なクライアントの上限数を設定します。 |
| SSID 非通知 | SSIDを見えなくする場合は有効にします(ステルス SSID)。 |
| クライアントの分離 | 同じ無線ネットワークに接続されたクライアント同士の通信を禁止する場合は有効にします。 |

2.4GHz 帯のゲスト用 Wi-Fi について設定します。
2.4GHz 帯のゲスト用 Wi-Fiを使うかどうかを設定します。
有効にした場合、下表の項目を表示します。
既定値 無効
| SSID | 2.4GHz 帯のゲスト用 Wi-Fi の SSIDを設定します。 既定値 IO-Guest-******-2G(*は英数字) |
| 暗号化モード | 2.4GHz 帯のゲスト用 Wi-Fi の暗号化モードを設定します。 既定値 暗号化なし |
| パスワード | 2.4GHz 帯のゲスト用 Wi-Fi のパスワードを設定します。 既定値 (空白) |
| SSID 非通知 | 2.4GHz 帯のゲスト用 Wi-Fi の SSIDを見えないように設定します。 既定値 無効 |
5GHz 帯のゲスト用 Wi-Fi について設定します。
5GHz 帯のゲスト用 Wi-Fiを使うかどうかを設定します。
有効にした場合、下表の項目を表示します。
既定値 無効
| SSID | 5GHz 帯のゲスト用 Wi-Fi の SSIDを設定します。 既定値 IO-Guest-******-5G(*は英数字) |
| 暗号化モード | 5GHz 帯のゲスト用 Wi-Fi の暗号化モードを設定します。 既定値 暗号化なし |
| パスワード | 5GHz 帯のゲスト用 Wi-Fi のパスワードを設定します。 既定値 (空白) |
| SSID 非通知 | 5GHz 帯のゲスト用 Wi-Fi の SSIDを見えないように設定します。 既定値 無効 |
ゲスト用 Wi-Fi にファイアウォール関連の機能を適用するか設定します。
既定値 無効
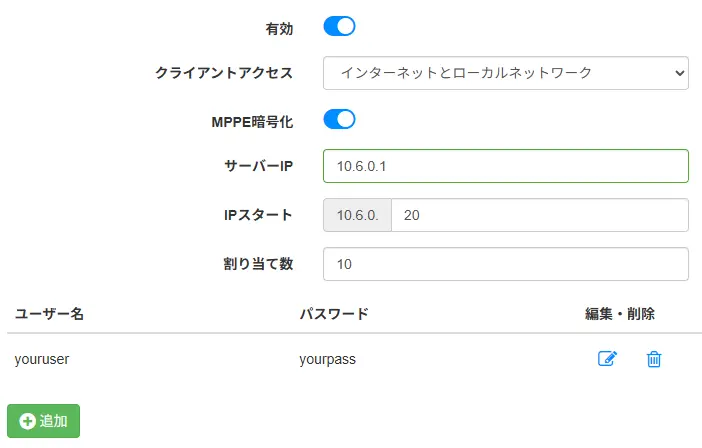
PPTPサーバーを有効にします。
既定値 有効
PPTPサーバーに接続したクライアントがアクセス可能なネットワーク範囲を指定します。
PPTP接続時の通信内容を暗号化するためのプロトコルを使用する場合に有効にします。
PPTPサーバーとして機能する本製品のIPアドレスを指定します。
VPN接続時にクライアントへ割り当てるIPアドレスの開始値を指定します。
PPTPサーバーが同時に接続を許可するクライアント数を指定します。
追加したユーザー名とパスワードを表示します。
最大10のユーザーを追加できます。
※ この項目は一度設定を保存&適用した後に表示します。
ユーザー名とパスワードを登録します。
※ この項目は一度設定を保存&適用した後に表示します。
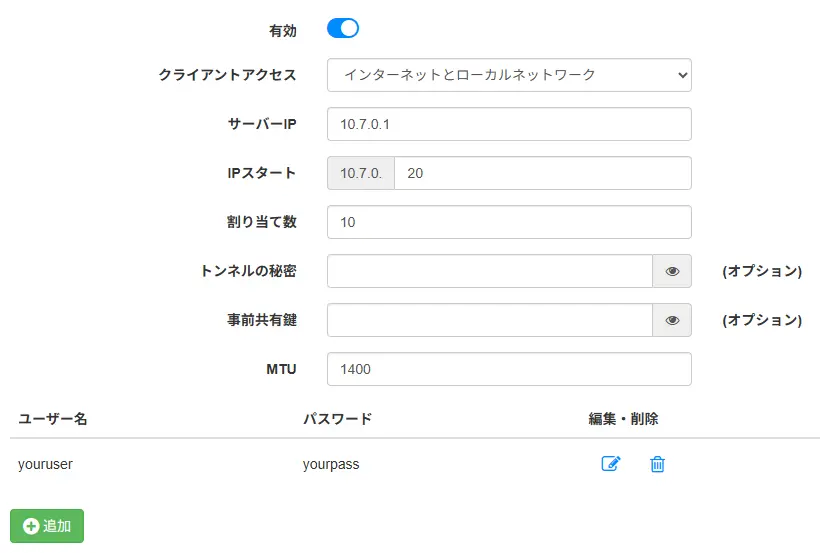
L2TPサーバーを有効にします。
既定値 有効
L2TPサーバーに接続したクライアントがアクセス可能なネットワーク範囲を指定します。
L2TPサーバーとして機能する本製品のIPアドレスを指定します。
VPN接続時にクライアントへ割り当てるIPアドレスの開始値を指定します。
L2TPサーバーが同時に接続を許可するクライアント数を指定します。
VPNトンネルの確立に必要な共有パスフレーズを入力します。
暗号化通信を行う際に使用される認証鍵を入力します。
MTU値を設定します。
追加したユーザー名とパスワードを表示します。
最大10のユーザーを追加できます。
※ この項目は一度設定を保存&適用した後に表示します。
ユーザー名とパスワードを登録します。
※ この項目は一度設定を保存&適用した後に表示します。
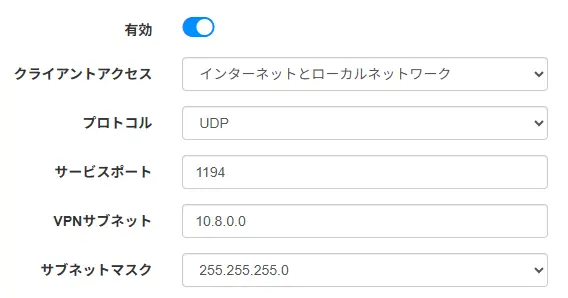
OpenVPNサーバーを有効にします。
既定値 有効
OpenVPNサーバーに接続したクライアントがアクセス可能なネットワーク範囲を指定します。
プロトコルを指定します。
クライアントとの通信に使用するポート番号を指定します。
クライアントへ割り当てる仮想IPアドレスの範囲(サブネット)を指定します。
VPNサブネットに対応するサブネットマスクを指定します。
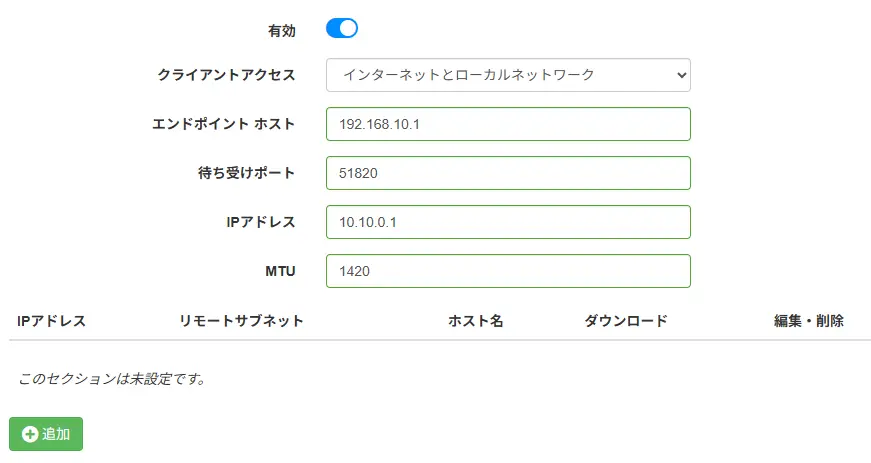
WireGuardサーバーを有効にします。
既定値 有効
WireGuardサーバーに接続したクライアントがアクセス可能なネットワーク範囲を指定します。
WireGuardクライアントが接続するWireGuardサーバーのホスト名または IPアドレスを指定します。
WireGuardサーバーがクライアントからの VPN接続要求を受け付けるために使用する 通信ポート番号を指定します。
WireGuardサーバーが VPN クライアントに対して割り当てる、仮想ネットワーク上のIPアドレスを指定します。
MTU値を設定します。
追加したWireGuardのクライアント設定を表示します。
最大253のクライアント設定を追加できます。
※ この項目は一度設定を保存&適用した後に表示します。
WireGuardのクライアント設定を追加します。
※ この項目は一度設定を保存&適用した後に表示します。
| IPアドレス | クライアント側の仮想IPアドレスを指定します。(初期値:10.10.0.2) |
| リモートサブネット | サーバー側からクライアント側へアクセスする際のネットワークアドレス(x.x.x.x/xx)を指定する場合に設定します(クライアント側で「サイト間」を有効にします)。 |
| ホスト名 | 本設定の名前を設定します。 |
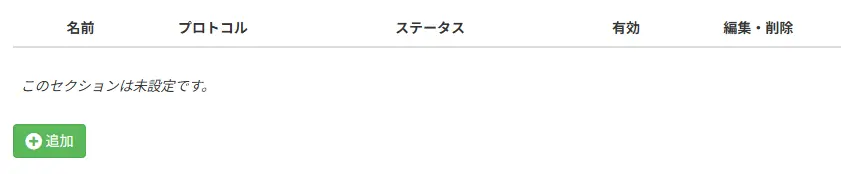
追加したVPNクライアントを表示します。
VPNクライアントを登録します。
VPNクライアント画面を表示します。
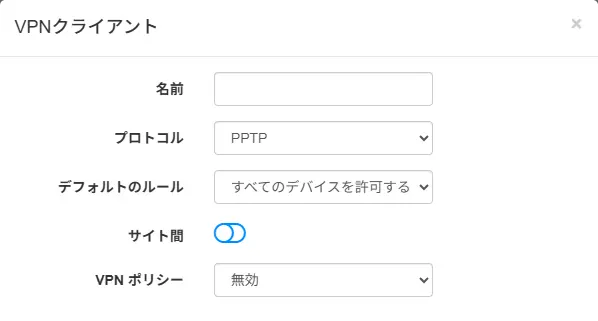
任意でVPNクライアントの名前を入力します。
使用するVPNプロトコルを選びます。
ここの設定内容で、画面下側の設定項目が変化します。
VPN接続が確立された際に、適用するネットワークアクセス制御のポリシーを指定します。
既定値 すべてのデバイスを許可する
サイト間の通信をする場合に有効にします。
既定値 無効
使用するVPNポリシーを選びます。選んだポリシーに応じた設定ができます。
既定値 無効
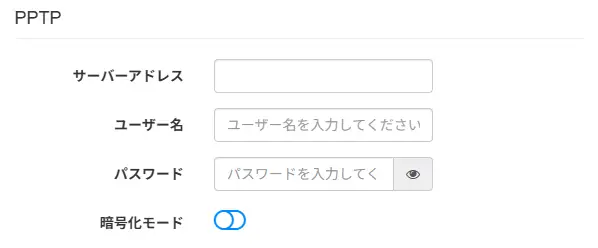
サーバーのIPアドレスを入力します。
ユーザー名を入力します。
パスワードを入力します。
通信内容を暗号化する場合に有効にします。
既定値 無効
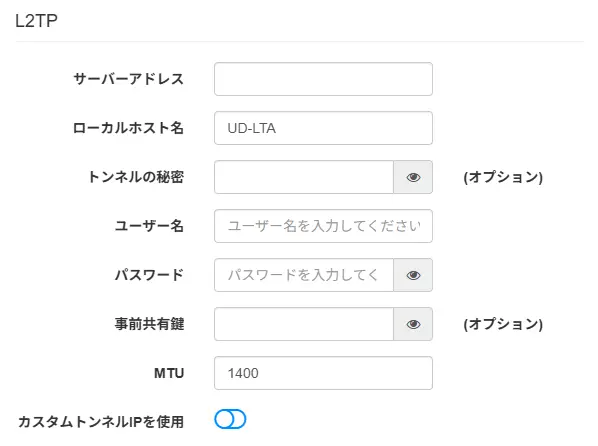
L2TPサーバーのアドレスを入力します。
L2TPクライアントの識別名を入力します。
既定値 UD-LTA
VPNトンネルの確立に必要な共有パスフレーズを入力します。
ユーザー名を入力します。
パスワードを入力します。
暗号化通信を行う際に使用される認証鍵を入力します。
MTU値を設定します。
有効にすると、クライアント側のトンネルIPを設定できます。
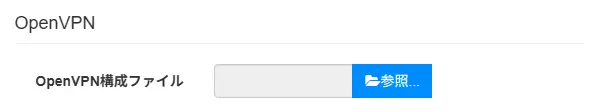
OpenVPN接続に必要な設定情報を含む構成ファイル(.ovpn形式)をアップロードします。
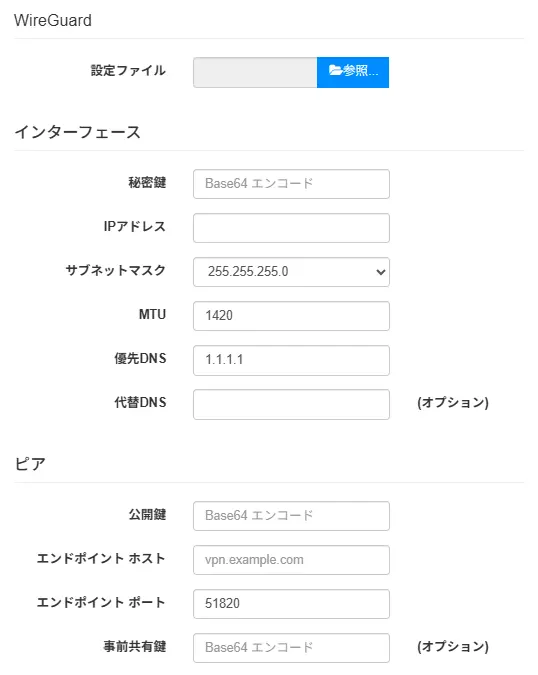
接続設定を定義する構成ファイルをアップロードします。
安全なVPN通信を行うために使用する秘密鍵を設定します。Base64形式でエンコードされた 44 文字の文字列で入力します。
IPアドレスを指定します。
サブネットマスクを指定します。
MTU値を設定します。
優先DNSを設定します。
代替DNSを設定します。
VPN接続先(WireGuardサーバー)に対してクライアントを識別するために使用される鍵を設定します。Base64形式でエンコードされた 44 文字の文字列で入力します。
WireGuardサーバーのホスト名または IPアドレスを指定します。
WireGuardサーバーが待ち受けている通信ポート番号を指定します。
クライアントとサーバーの間で事前に共有された秘密の文字列を指定します。Base64形式でエンコードされた 44 文字の文字列で入力します。
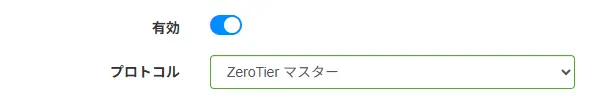
VPNを使用する場合に有効にします。
既定値 有効
使用するVPNプロトコルを選びます。
ここの設定内容で、画面下側の設定項目が変化します。
既定値 ZeroTierマスター
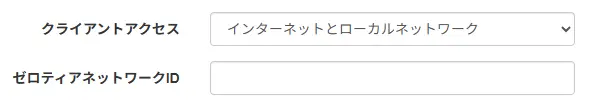
ZeroTierに接続したクライアントがアクセス可能なネットワーク範囲を指定します。
本製品が参加する仮想ネットワークを識別するためのIDを指定します。
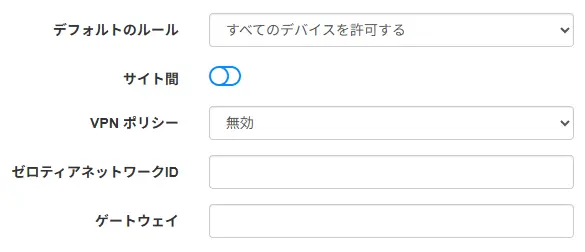
VPN接続が確立された際に、適用するネットワークアクセス制御のポリシーを指定します。
既定値 すべてのデバイスを許可する
サイト間の通信をする場合に有効にします。
既定値 無効
使用するVPNポリシーを選びます。選んだポリシーに応じた設定ができます。
既定値 無効
本製品が参加する仮想ネットワークを識別するためのIDを指定します。
本製品が通信を中継するためのゲートウェイIPアドレスを入力します。
ポリシーを表示します。

IPsec - ポリシー設定を開き、ポリシーを追加します。

VPN接続に適用する通信ポリシーの識別名を指定します。任意の名称を入力します。
VPN接続先の相手側ゲートウェイのIPアドレスまたはホスト名を入力します。
VPN接続時に本製品側で通信を許可するネットワーク範囲を指定します。
VPN接続先のネットワーク範囲を指定します。
VPN接続の認証に使用する共通のパスフレーズを入力します。
応答しないVPN接続先を自動的に検出し、切断する場合に有効にします。
| チェック間隔 | 接続先ノードの状態を確認する時間間隔を秒単位で指定します。 |
| DPDタイムアウト | VPN接続先が応答しないと判断するまでの待機時間を指定します。 |
| DPDアクション | VPN接続先が応答しないと判断された場合に実行される動作を指定します。 |
VPN接続の初期認証と暗号化方式を設定します。
鍵交換プロトコルのバージョンを指定します。
鍵交換の方式を指定します。
VPN接続時に本製品が接続を開始するか、接続要求を待つかを指定します。
試行回数を設定します。
VPN通信の暗号化方式を指定します。
VPN接続の認証に使用するハッシュ方式を指定します。
鍵交換の暗号強度を指定します。グループ番号が大きいほど安全性が高くなります。
本製品の識別情報を指定します。接続先と一致する必要があります。
接続先の識別情報を指定します。接続先と一致する必要があります。
暗号鍵の有効時間を指定します。期限後に再生成されます。
暗号鍵の有効期間が終了する前に、新しい鍵の生成を開始するまでの余裕時間(秒)を指定します。通信の途切れを防ぐため、有効期間の終了前に再鍵交換を行います。
暗号鍵の有効期間が終了する前に、新しい鍵の生成を残り時間の何%のタイミングで開始するかを指定します。通信の途切れを防ぐため、有効期間の終了前に再鍵交換を行います。
データ通信に使用する暗号化方式などを設定します。
IPsec通信の形式を指定します。
VPN通信の暗号化方式を指定します。
VPN接続の認証に使用するハッシュ方式を指定します。
鍵交換の暗号強度を指定します。グループ番号が大きいほど安全性が高くなります。
暗号鍵の有効時間を指定します。期限後に再生成されます。
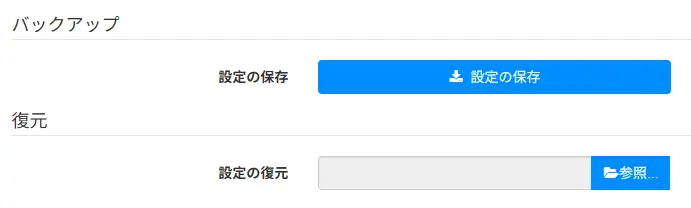
VPNに関する設定を .bin ファイルで保存します。
.bin ファイルで保存したVPNに関する設定を参照し、設定を復元します。

ファームウェアの更新に使います。
[参照]でファームウェアファイルを指定します。
その後に表示する画面で[続行]をクリックすることで、ファームウェアを更新できます。
「リモートメンテナンス機能」を無効にしない限り、本製品は最新のファームウェアに自動的に更新します。

設定したプロファイル名を変更する場合は、ここで設定します。
このプロファイルの設定を適用するクライアントを追加します。
本製品に接続しているクライアントを候補として表示します。あらかじめ本製品に接続してから[追加]をクリックしてください。
このプロファイルを削除します。

ペアレンタルコントロールで制限しているインターネットへの接続を一時的に解放します。
※ この設定を有効にした場合も、午前0時になると無効に戻ります。
既定値 無効
ペアレンタルコントロールで許可しているインターネットへの接続を一時的に制限します。
※ この設定を有効にした場合も、午前0時になると無効に戻ります。
既定値 無効

このプロファイルに登録したクライアントの利用可能な時間帯を設定します。

| 開始時間 | 利用可能な時間帯の開始時刻を設定します。 |
| 停止時間 | 利用可能な時間帯の終了時刻を設定します。 |
| 曜日 | 設定した時間帯を有効にする曜日を設定します。 |

インターネットへのアクセスについて、ドメインで制限を設ける場合に設定します。
選択肢
| 無効 | ドメインによる制限は設定しません。 |
| ブラックリスト | 設定したドメインへのアクセスを禁止します。 ドメイン設定のための「ブラックリスト」を表示します。 |
| ホワイトリスト | 設定したドメイン以外へのアクセスを禁止します。 ドメイン設定のための「ホワイトリスト」を表示します。 |
既定値 無効

LAN4/WANポートの現在の状態を表示します。
選択肢
| LAN | LAN4/WANポートをLANポートとして使います。 |
| WAN | LAN4/WANポートをWANポートとして使います。 本製品に接続したクライアントは、まずLAN4/WANポート経由でインターネットにアクセスします。 |
既定値 LAN
LAN4/WANポートの仕様を変更します。

本製品のIPアドレスを設定します。
既定値 192.168.10.1
本製品の サブネットマスクを設定します。
既定値 255.255.255.0
LAN側で複数のIPサブネットを構成したい場合に有効にします。
| IPアドレス | IPアドレスを設定します。 |
| サブネットマスク | サブネットマスクを設定します。 |
※ ここで指定したネットワークの端末は設定画面へのアクセスのみ可能です。本製品からインターネット接続を提供しません。
既定値 無効

DHCPサーバー機能の有効/無効を選択します。
有効にすると、本製品に接続したクライアントにIPアドレスを自動的に割り当てます。
既定値 有効
IPアドレスの割り当ての最初の数値を設定します。
既定値 (192.168.10.)10
IPアドレスを割り当てできる最大クライアント数を設定します。
既定値 241
必要に応じて設定します。
既定値 (空白)
必要に応じて設定します。
既定値 (空白)
IPアドレスを開放し、再取得する時間を設定します。
既定値 24

QoSルールを追加します。
通信速度を制限したいクライアントのIPアドレスを入力します。
ダウンロードの最大通信速度を設定します。
アップロードの最大通信速度を設定します。
任意の内容を入力します。
クリックした行を削除します。

DDNSサービス機能を有効にします。
既定値 無効
利用するDDNSサービスのプロバイダーを指定します。
既定値 no-ip.com(固定)
サービスプロバイダーが提供するDDNSサービスのドメインを設定します。
サービスプロバイダーで登録したDDNSサービスのユーザー名を設定します。
サービスプロバイダーで登録したDDNSサービスのパスワードを設定します。
DDNSクライアントが新しいIPを取得する間隔を設定します。
既定値 15
DDNS情報を定期的に更新する間隔を指定します。
既定値 3
DDNS情報を最後に更新した日時を表示します。

ルーティングの設定を追加します。
ルート情報を適用するネットワーク側の接続先を指定します。
選択肢 WAN、LAN、4G
宛先ネットワークのIPアドレスを指定します。
ターゲットで指定したネットワークの範囲を指定します。
選択肢 255.255.255.255、255.255.255.0、255.255.0.0、255.0.0.0、カスタム
ターゲットネットワークへの通信を転送する中継先のIPアドレスを指定します。
クリックした行を削除します。

ポート開放の設定を追加します。
ポート開放の設定名を入力します。
通信に使用するプロトコルを指定します。
選択肢 TCP+UDP、TCP、UDP
ポート開放を適用するWAN側の接続先を指定します。
選択肢 WAN、VPN
WAN側からアクセスされるポート番号を指定します。
※ 管理画面の「リモート管理」(インターネット側からの設定画面へのアクセス)を有効にする場合は、443 ポートを設定しないでください。
通信を転送するLAN側のネットワーク上の機器のIPアドレスを指定します。
LAN側の機器が受け取るポート番号を指定します。
クリックした行を削除します。
インターネット上にDMZホストによるサービスを提供することができます。
ただし本設定を有効にすると、ローカルプライベートネットワーク(LAN)への不正アクセス等、外部からの侵入を防止することができなくなります。その点にご留意の上でご利用ください。

DMZを使う場合は有効にします。
既定値 無効
外部からのすべての通信を転送するIPアドレスを指定します。

指定したホストに接続できるかどうかを定期的に確認し、オンライン状態を監視します。
既定値 有効
接続確認の対象となるホストを指定します。
接続できれば、インターネットランプを点灯します。
※ 既定値から変更しないことをおすすめします。
選択肢 デフォルト、手動
既定値 デフォルト
オンライン検出を継続して行う時間の長さを設定します。
既定値 60
ホストへの接続確認(ping)をする間隔を秒単位で指定します。
既定値 10
接続確認に使用する通信プロトコルを選びます。
選択肢 ICMP、TCP
既定値 TCP
TCPのプロトコルを使用する場合、接続確認を行うポート番号を指定します。
既定値 80

Wake-on-LANのルールを追加します(最大256エントリー)。
ルール名を設定します。
ウェイクアップする機器のMACアドレスを設定します。
ウェイクアップする時間を設定します。
本ルールを適用する曜日を設定します。
選択肢 毎日、月曜日~日曜日
クリックした行を削除します。

本製品のUPnP機能を有効にします。
またUPnPによるポートの開放状態を表示します。
既定値 有効

有効にすると、インターネットからの不正アクセスを防止します。
既定値 有効
有効にすると、DoS攻撃から保護します。
既定値 有効
有効にすると、外部から本製品へping送信があった場合に応答します。
既定値 無効

MACアドレスによるフィルタリングをする場合に設定します。
| アクセスを許可 | 登録したMACアドレスからのインターネットアクセスを許可する場合 |
| アクセスを禁止 | 登録したMACアドレスからのインターネットアクセスを禁止する場合 |
選択肢 無効、アクセスを許可、アクセスを禁止
既定値 無効
MACフィルタのルールを追加します(最大256エントリー)。
| MACアドレス | クライアントのMACアドレスを設定します。リストから選択するか、「カスタム」を選択してMACアドレスを手動で入力します。 |
| コメント | 設定したルールについての説明(クライアント名など)を入力できます。 |
| 削除 | クリックした行を削除します。 |

IPアドレスによるフィルタリングをする場合に設定します。
| アクセスを許可 | 登録した IPアドレスからのインターネットアクセスを許可する場合 |
| アクセスを禁止 | 登録した IPアドレスからのインターネットアクセスを禁止する場合 |
選択肢 無効、アクセスを許可、アクセスを禁止
既定値 無効
IPフィルターのルールを追加します(最大256エントリー)。
| IPアドレス | クライアントのIPアドレスを入力します。 |
| サブネットマスク | クライアントのサブネットマスクを設定します。リストから選ぶか、[カスタム]を選んで手動で入力します。 |
| コメント | 設定したルールについての説明(クライアント名など)を入力できます。 |
| 削除 | クリックした行を削除します。 |

ドメインによるフィルタリングをする場合に設定します。
| アクセスを許可 | 登録したドメインへのアクセスを許可する場合 |
| アクセスを禁止 | 登録したドメインへのアクセスを禁止する場合 |
選択肢 無効、アクセスを許可、アクセスを禁止
既定値 無効
ドメインフィルターのルールを追加します(最大256エントリー)。
| ドメイン | ドメインを入力します。 |
| コメント | 設定したルールについての説明(ネットワーク名など)を入力できます。 |
| 削除 | クリックした行を削除します。 |
本製品のDHCPサーバー機能でクライアントにIPアドレスを割り当てる際に、特定のMACアドレスを持つクライアントに指定した IPアドレスを付与する場合に設定します。

IP/MACバインディングのルールを追加します(最大256エントリー)。
| IPアドレス | 付与するIPアドレスを入力します。 |
| MACアドレス | 入力した IPアドレスを付与するクライアントのMACアドレスを設定します。リストから選ぶか、[カスタム]を選んで手動で入力します。 |
| コメント | 設定したルールについての説明(クライアント名など)を入力できます。 |
| 削除 | クリックした行を削除します。 |

WPS接続を開始できます。
WPS接続は約2分継続します。
Wi-Fi機能を有効/無効にするスケジュールを設定できます。

Wi-Fiスケジュールのルールを追加します(最大256エントリー)。
| 曜日 | このスケジュールを適用する曜日を設定します。 |
| Wi-Fiを開始 | Wi-Fi機能を有効にする時刻を設定します。 |
| Wi-Fiを停止 | Wi-Fi機能を無効にする時刻を設定します。 |
| Wi-Fiを強制的に無効にする | 「Wi-Fiを停止」の時刻になった際、クライアントが接続していても強制的にWi-Fi機能を無効にします。 (通常 クライアントがWi-Fi に接続している間はWi-Fi機能は無効になりません) |
| 有効 | このスケジュールを有効にします。 |
| 削除 | クリックした行を削除します。 |

VPNパススルーの設定ができます。利用したいパススルーを有効にしてください。
既定値 すべて有効

[アジア・東京]で固定設定です。変更はできません。
既定値 アジア/東京(固定)
本製品の時刻をどの方法で設定するかを選びます。
選択肢 インターネットから入手、管理デバイスから入手、手動
既定値 インターネットから入手
時刻を取得するNTPサーバーを設定します。
複数設定した場合、上から順に接続を試みます。
([インターネットから入手]を選んだ場合のみ)
既定値 ntp.nict.jp

最新のファームウェアに自動的に更新します。
手動で更新確認する場合は、無効にします。
既定値 有効
ファームウェアの自動更新機能利用時、本製品の機器情報が弊社のサーバーに通知されます。
機器の情報を通知しない場合は、無効を選択します。
既定値 有効
この場合は[詳細設定]→[システム]内の[ファームウェア]で手動更新をお試しください。
LTE通信にてご利用の際はパケット残量にご注意ください。
また通信費用等はお客様のご負担となります。あらかじめご了承ください。

本製品の設定情報をファイルに書き出し保存します。
バックアップしたファイルを読み込んで設定を復元します。

本製品と同一のネットワークからの設定画面へのアクセス方法を設定します。
有効にすると、HTTPSでアクセスしたクライアントだけが設定画面を開けるように制限します。
既定値 無効
設定画面にアクセスできるクライアントを制限することができます。
[特定のデバイス]を選ぶと、クライアントを選ぶ画面を表示します。
※現在アクセスしているクライアントのほかに最大3つのクライアントを登録できます。
選択肢 すべてのデバイス、特定のデバイス
既定値 すべてのデバイス
インターネットを経由しての設定画面へのアクセス方法を設定します。
有効にすると、インターネットを経由しての設定画面へのアクセスを許可します。
| HTTPSポート | リモートアクセスするポートを設定します。 |
| リモートマネージャー | [特定のデバイス]を選ぶと、アクセスできるIPアドレスを設定できます。 (IPアドレスは1つだけ設定できます) |
既定値 無効
インターネット経由のアクセスを有効にすることは、セキュリティの観点から安全ではありません。
VPN経由でアクセスすることをおすすめします。

本製品の設定画面へログインする際のパスワードを変更できます。
半角英数字記号 8 ~ 64 文字で設定してください。

有効にすると、設定した時刻に本製品を再起動することができます。
(長期間利用する場合は、本設定によってより安定した利用が見込めます)
| 曜日 | このスケジュールを適用する曜日を設定します。 |
| 時 | 再起動する時刻を設定します。 |
| 分 | 再起動する時刻を設定します。 |
既定値 無効

本製品を再起動します。

本製品を工場出荷時設定に戻します。

無効にすると、本製品のランプを消灯することができます。
※ 本項目を無効にしている場合でも、インターネットへの接続が確立するまではランプを点灯します。
インターネットへの接続が完了した後、すべてのランプを消灯します。
既定値 有効

本製品の各種状態を診断します。
| 4G | SIMの回線接続状況を診断します。 |
| インターネット | インターネットの接続状況を診断します。 |
| 無線 | 無線設定を取得します。 |
| デバイス | インターネットの設定状態を取得します。 |
| サービス | DDNSやQoSなどのその他設定状態を取得します。 |
| システム | その他を取得します。 |
診断結果ファイルをダウンロードします。
これは弊社での解析用です。
弊社でサポートする際に診断結果ファイルをご用意いただくことがあります。

通信状況を確認します。
ping送信するネットワークを選びます。
選択肢 4G、WAN、LAN
既定値 4G
pingを送信する宛先IPアドレスまたはホスト名を入力します。

選んだ「インターフェース」を使って指定した「IPアドレス/ホスト名」へ到達する間のトレースルートを表示します。

DNSサーバーへ問い合わせをします。
ホスト名を「ルックアップホスト名」に入力します。

本製品のログを確認・ダウンロードできます。
※ ログは900KBまで保存できます。超えた場合は古いログから消えていきます。
I-O DATAサポートページのQ&Aをご確認ください。
- 本製品及び本書は株式会社アイオーデータの著作物です。 したがって、本製品及び本書の一部または全部を無断で複製、複写、転載、改変することは法律で禁じられています。
- 本製品は、医療機器、原子力設備や機器、航空宇宙機器、輸送設備や機器、兵器システムなどの人命に関る設備や機器、及び海底中継器、宇宙衛星などの高度な信頼性を必要とする設備や機器としての使用またはこれらに組み込んでの使用は意図されておりません。これら、設備や機器、制御システムなどに本製品を使用され、本製品の故障により、人身事故、火災事故、社会的な損害などが生じても、弊社ではいかなる責任も負いかねます。設備や機器、制御システムなどにおいて、冗長設計、火災延焼対策設計、誤動作防止設計など、安全設計に万全を期されるようご注意願います。
- 本製品は日本国内仕様です。本製品を日本国外で使用された場合、弊社は一切の責任を負いかねます。 また、弊社は本製品に関し、日本国外への技術サポート、及びアフターサービス等を行っておりませんので、予めご了承ください。(This product is for use only in Japan. We bear no responsibility for any damages or losses arising from use of, or inability to use, this product outside Japan and provide no technical support or after-service for this product outside Japan.)
- (録画録音機能を有する製品の場合)私的使用のための複製など著作権法上認められた場合を除き、本製品を使用して作成した画像、音声等を、著作権者に無断で複製、改変、公衆送信などすることはできません。
- (ダウンロード機能を有する製品の場合)著作権を侵害するデータを受信して行うデジタル方式の録画・録音を、その事実を知りながら行うことは著作権法違反となります。
- 本製品を運用した結果の他への影響については、上記にかかわらず責任は負いかねますのでご了承ください。
本マニュアルで使用しているソフトウェアライセンス情報や Google アナリティクス 4 の利用については、こちらをご覧ください。