サイバードミノを防ぐ
一社の被害が取引先へ連鎖するリスクに備え、サプライチェーン全体のサイバーレジリエンス向上につなげます。
 お問い合わせ・ご相談
見えない対策を、見える信頼に。
NASによるバックアップやアクセス管理、セキュリティUSBメモリーによるデータの持ち出し対策など、アイオーデータの商品・サービスで支援できる取り組みをご紹介します。
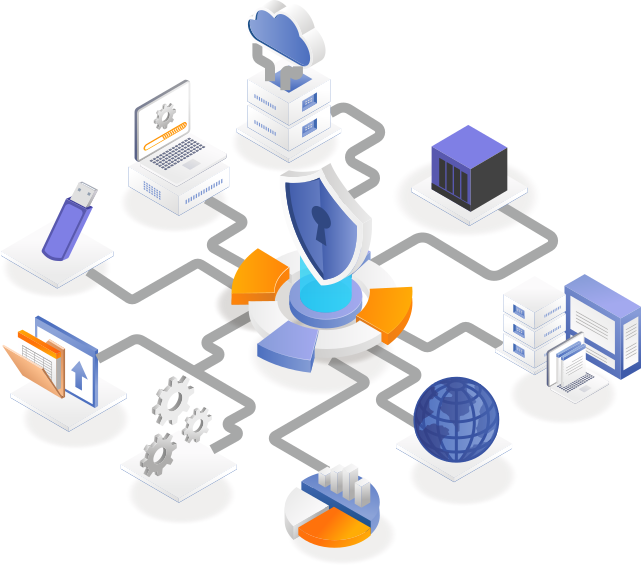
「サプライチェーン強化に向けたセキュリティ対策評価制度」は、企業間取引におけるサイバーセキュリティ対策を可視化し、サプライチェーン全体の水準を底上げするための制度です。
BEFORE
これまで
発注側は取引先の状況を客観的に把握しにくく、受注側は発注元ごとに異なる要求への対応が負担になっていました。
AFTER
これから
発注側は求めるレベルを明確にし、受注側は自社の対応状況を客観的に示しやすくなります。
表は横にスクロールできます。
※2026年10月21日現在
取引先を経由した攻撃が連鎖すると、サプライチェーン全体の業務停止につながるおそれがあります。
一社の被害が取引先へ連鎖するリスクに備え、サプライチェーン全体のサイバーレジリエンス向上につなげます。
発注側と受注側が必要な対策レベルを共有しやすくなり、個別確認や調整の負担を軽減することで、対応コストの削減につながります。
セキュリティ対策への取り組みを客観的に示せることで、信頼向上や取引機会の拡大につながります。
本制度は2027年3月から運用開始予定とされています。
★は商品やサービスではなく企業に対して与えられるものです。商品導入だけで取得できるものではなく、運用方法、社内規程、体制整備などを含む企業全体の取り組みが必要です。
STEP 1
IT資産・ネットワーク構成を棚卸しし、機密情報の取り扱いルールや管理体制などと要求事項とのギャップを確認します。
STEP 2
必要な対策を実装し、確認や適合宣言など、評価に向けた準備を進めます。
STEP 3
検知・対応能力や機密データ保護を強化し、第三者評価と継続的な維持・更新に備えます。
 IT資産管理
 脆弱性対策
 アクセス管理・認証
 ログ管理
 インシデント対応
 事業継続・バックアップ
 暗号化
 マルウェア対策
当社の商品が、各要求事項のどの部分を支援できるかを整理しました。商品紹介を本表に統合し、対応できる範囲と別途必要な取り組みを明確にしています。
表は横にスクロールできます。
| 要求事項No. | 要求事項の要約 | 対応商品・機能とできること | 対応できる範囲 | 別途必要な取り組み |
|---|---|---|---|---|
3-1-1 |
ハードウェア、OS、ソフトウェアの把握 |
対象となる当社NASの状態をクラウド上で把握・監視し、IT資産管理の一部を支援します。 |
NarSuS対応の当社商品の把握・監視 |
PC、サーバー、仮想環境、他社機器、全ソフトウェアを含む全社IT資産台帳の整備・更新 |
3-1-4 |
機密区分に応じた情報管理、廃棄時のデータ消去 |
記憶媒体のデータ消去と、消去証明書の発行を支援します。 |
PC本体やHDD・SSD等の復元困難な消去、消去結果の証跡作成 |
機密区分、廃棄手順、承認、証明書の保管期間などの社内ルール整備と運用 |
4-1-2 |
管理者IDの管理手続と必要最低限の権限付与 |
法人向けNASのサブ管理者設定 管理者ごとに許可するメニューや操作を設定し、権限分離を支援します。 |
「サブ管理者設定」機能が搭載された当社NASにおける管理権限の分離・限定 |
管理者IDの発行・変更・削除手順、承認者、棚卸し、共有禁止などの規程と運用 |
4-1-3 |
認証の強度・実装方法の決定 |
NASのセキュリティ設定 ログインロックアウト、ワンタッチセキュア、MFA認証など、管理UIへの認証強化を支援します。 SUHManager +セキュリティHDD/SSD/USBメモリー パスワードポリシー、使用PC、使用期間などを企業のルールに合わせて管理します。 |
ログインロックアウト、ワンタッチセキュア、MFA認証などの機能が搭載された当社NASの管理UI、SUHManagerによる暗号化ルール設定適用、対応記憶媒体における認証利用・利用制御 |
全システムの認証方針、重要度分類、クラウドサービスを含むMFA適用、IDライフサイクル管理 |
4-3-1等 |
外部記憶媒体に保存する情報の暗号化・利用管理 |
SUHManager +セキュリティHDD/SSD/USBメモリー パスワード、利用端末、利用期間などを集中管理し、外部記憶媒体の安全な利用を支援します。 |
対応外部記憶媒体の暗号化・利用制御 |
持ち出し承認、利用者教育、紛失時対応、全記憶媒体の台帳・棚卸し |
4-3-4 |
適切なバックアップ |
クラウドへのバックアップ、世代管理、暗号化、状態確認・設定を支援します。 PCからHDDへの自動定期バックアップ、履歴保存、実行結果の確認を支援します。 |
対応NAS・対象データのバックアップ取得、世代管理、遠隔地保管、実行結果確認 |
対象・頻度・保管期間の決定、復旧目標の設定、リストア手順、定期的な復元テストと記録 |
4-4-5 |
マルウェア感染からの保護 |
NASに保存されるデータのマルウェア対策を支援します。 対応外部記憶媒体におけるマルウェア検知・駆除を支援します。 |
対応NASと対応USBメモリーにおけるマルウェア対策 |
全PC・サーバーへの対策導入、スキャン範囲・頻度の規定、定義ファイル更新、検知時の対応手順 |
※商品・サービスの導入は、SCS評価の取得を保証するものではありません。
アイオーデータの商品・サービスを、SCS評価制度に向けた具体的な対策の一助としてご活用ください。
商品・サービスについて相談する

